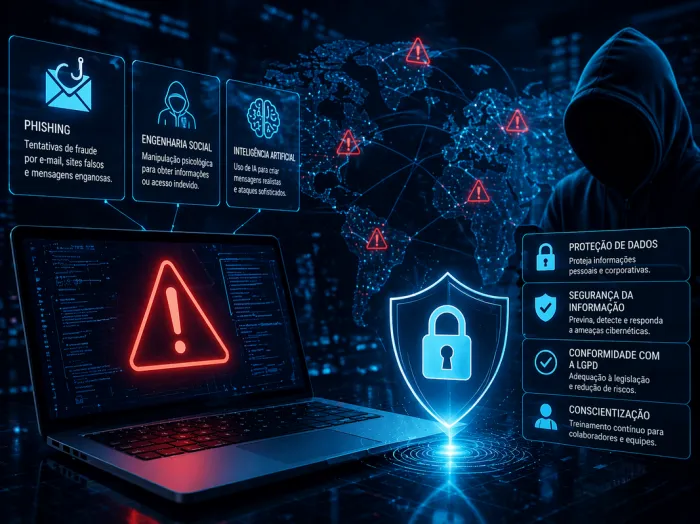
Por muito tempo, a proteção de dados foi tratada como uma etapa final: o time jurídico revisava o produto pronto, ajustava a política de privacidade e liberava o lançamento. Esse modelo está com os dias contados. O conceito de privacy by design — ou "privacidade desde a concepção" — inverte essa lógica: a proteção de dados pessoais deixa de ser um retoque de última hora e passa a ser um requisito de projeto, presente desde o primeiro rascunho de um aplicativo, plataforma ou serviço.
No Brasil, a ideia não é apenas uma boa prática de mercado. Ela está prevista no artigo 46 da Lei Geral de Proteção de Dados Pessoais (LGPD – Lei nº 13.709/2018), que determina a adoção de medidas técnicas e administrativas capazes de proteger dados pessoais contra acessos não autorizados e situações de destruição, perda, alteração, comunicação ou qualquer forma de tratamento inadequado ou ilícito. Na prática, isso significa que segurança e privacidade precisam ser parte da arquitetura do produto — não um item de checklist adicionado depois.
Em 24 de dezembro de 2025, a Agência Nacional de Proteção de Dados (ANPD) publicou, por meio da Resolução CD/ANPD nº 30/2025, o Mapa de Temas Prioritários para o biênio 2026-2027, que estabelece com clareza onde a Agência irá concentrar suas ações de fiscalização para o ano corrente e o próximo.
O Mapa define quatro eixos centrais que vão orientar a fiscalização no período:
Na prática, o recado para empresas de qualquer porte é o mesmo: a fiscalização deixou de ser genérica e reativa para se tornar um plano público, com eixos definidos e ações quantificadas. Isso permite que áreas de produto e tecnologia antecipem riscos e priorizem investimentos em privacidade antes mesmo da abertura de qualquer procedimento fiscalizatório — exatamente o espírito por trás do privacy by design.
Adotar privacy by design significa incorporar decisões de privacidade em cada etapa do desenvolvimento de um novo projeto, produto ou processo. Empresas que adotam essa abordagem tendem a reduzir custos de retrabalho — corrigir uma falha de privacidade depois que o produto já está no ar costuma ser muito mais caro do que evitá-la na fase de projeto — e a ganhar um diferencial competitivo em um mercado cada vez mais atento ao destino dos dados pessoais.
Um programa de governança em privacidade, conduzido por um DPO interno ou um DPO as a Service, acompanhado de políticas e procedimentos claros que auxiliem as empresas a implementar o conceito de privacy by design, permanece essencial para mitigar riscos e assegurar conformidade contínua.
Pensar em proteção de dados apenas no fim do processo de desenvolvimento deixou de ser uma opção segura. Com um plano de fiscalização público e detalhado, setores estratégicos sob vigilância reforçada e um ambiente regulatório cada vez mais integrado ao padrão internacional, o privacy by design deixa de ser diferencial e passa a ser pré-requisito para qualquer produto ou serviço que lide com dados pessoais no Brasil.
 Sociedade ABB aplica IA no RH com abordagem humanizada
 Sociedade Projeto amplia segurança e renda para entregadores
 Sociedade PC PE: edital tem 1.315 vagas e salários de até R$ 13,5 mil
 Sociedade Planejar a própria despedida entra em debate no país
 Sociedade Obesidade e lipedema exigem cuidado para além da balança
 Sociedade Leila Ferreira fala sobre cartas no Dia Mundial dos Correios
 Sociedade Emagrecer não deveria ser uma luta contra o próprio corpo Sociedade Agentes Jeppesen ForeFlight Airflow™ Lançados para a Aviação Comercial com Foco na Inteligência Operacional e Flexibilidade da Adoção A plataforma segue cinco princípios fundamentais focados na aviação, com centenas de agentes planejados para os segmentos de aviação comercial, executiva e militar
 Sociedade ‘Treinão Pela Vida’ de hospital arrecada 182 brinquedos
Mín. 18° Máx. 30°